فراموشی رمزعبور یکی از رایجترین مشکلاتی است که مدیران وبسایتهای وردپرسی با آن مواجه میشوند. معمولاً اولین راهحلی که به ذهن میرسد، استفاده از گزینه «فراموشی رمزعبور» در صفحه ورود است. اما اگر ایمیل سرور شما به درستی کار نکند، دسترسی به هاست خود را به طور کامل از دست داده باشید، یا یک هکر بخش مدیریت را قفل کرده باشد، این روش ساده دیگر کارساز نخواهد بود.
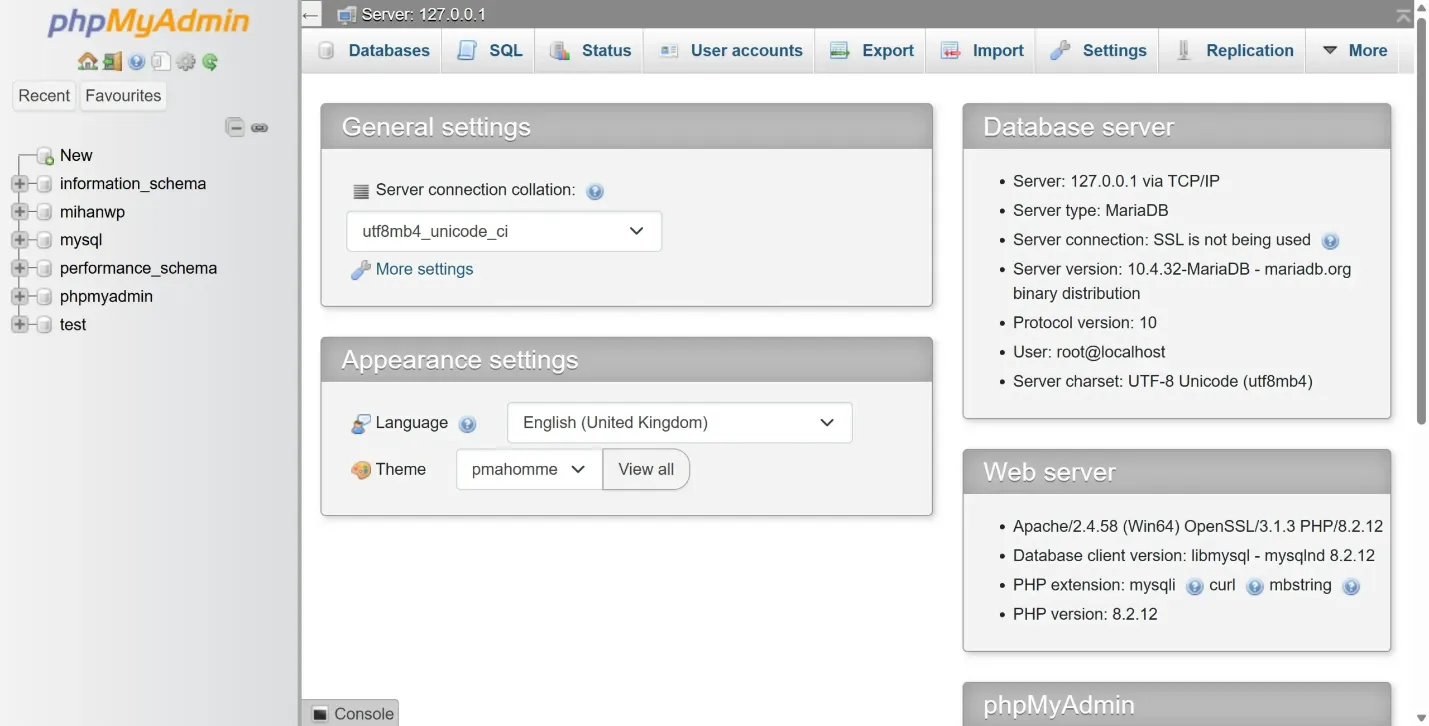
در چنین شرایط بحرانی، قویترین و مطمئنترین راه برای بازگردانی دسترسی به پیشخوان وردپرس، اتصال مستقیم به پایگاه داده (دیتابیس) وبسایت است. این کار از طریق ابزار قدرتمند phpMyAdmin انجام میشود.
در این مقاله، قدم به قدم و بدون نیاز به هیچ افزونهای، یاد خواهید گرفت که چگونه با اتصال به phpMyAdmin و تغییر مستقیم رمز عبور در جدول users دیتابیس، دسترسی مدیریت خود را مجدداً به دست آورید. این روش نه تنها امنترین روش برای بازگردانی دسترسی است، بلکه در کمتر از ۵ دقیقه شما را به سایتتان بازمیگرداند.
دلایل تغییر رمز عبور وردپرس از phpMyAdmin
در شرایط عادی، تغییر رمزعبور در وردپرس کار سادهای است و از طریق صفحه «پروفایل کاربری» یا گزینه «فراموشی رمز عبور» انجام میشود. اما گاهی پیش میآید که به دلایل فنی، امنیتی یا مدیریتی، دسترسی به روشهای معمول غیرممکن میشود. در چنین مواقعی، تغییر مستقیم رمز در دیتابیس از طریق phpMyAdmin نه یک انتخاب، بلکه یک ضرورت است. معمولا در شرایط زیر باید از طریق phpMyAdmin رمز عبور را تغییر دهیم.
فراموشی کامل رمزعبور
فراموشی کامل رمزعبور همراه با عدم دسترسی به ایمیل یکی از رایجترین دلایل تغییر رمز عبور است. اگر رمز خود را فراموش کرده باشید، وردپرس لینک بازیابی را به ایمیل مدیر سایت میفرستد، اما گاهی این ایمیل هرگز به دست شما نمیرسد. ممکن است ایمیل سرور سایت به درستی پیکربندی نشده باشد، یا ایمیل به پوشه اسپم رفته و شما متوجه نشوید، یا حتی به ایمیل قدیمی خود دسترسی نداشته باشید. در چنین شرایطی، phpMyAdmin تنها راه نجات برای بازگردانی دسترسی به سایت است.
هک شدن سایت و تغییر رمز توسط مهاجم
هک شدن سایت و تغییر رمز توسط مهاجم یکی دیگر از موقعیتهای بحرانی است. یکی از اولین اقدامات هکرها پس از نفوذ به سایت، تغییر رمز حساب ادمین است تا دسترسی مالک اصلی را کاملاً قطع کنند. در این حالت، گزینه فراموشی رمزعبور یا کار نمیکند یا ایمیل بازیابی به جای شما به هکر میرود. همچنین ممکن است صفحه ورود قفل شده یا به صفحه دیگری ریدایرکت شود. تغییر مستقیم رمز از طریق دیتابیس، بدون نیاز به وارد شدن به پیشخوان وردپرس، شما را دوباره به کنترل کامل سایت بازمیگرداند.
مشکل در عملکرد سرور ایمیل
مشکل در عملکرد سرور ایمیل نیز میتواند باعث شود روش معمول بازیابی رمز کار نکند. بسیاری از سرورهای اشتراکی ارزانقیمت یا وردپرسهای نصب شده روی لوکال هاست قابلیت ارسال ایمیل را ندارند یا سرور ایمیل آنها به درستی پیکربندی نشده است. در این موارد، حتی اگر گزینه فراموشی رمز را بزنید، هیچ ایمیلی ارسال نخواهد شد و شما در بنبست قرار میگیرید. phpMyAdmin در این شرایط بدون نیاز به هیچ ایمیلی، رمز جدید شما را مستقیماً در دیتابیس ثبت میکند.
قفل شدن حساب کاربری به دلیل تلاشهای ناموفق مکرر
قفل شدن حساب کاربری به دلیل تلاشهای ناموفق مکرر یکی دیگر از دلایل فنی است. برخی افزونههای امنیتی وردپرس پس از چند بار تلاش ناموفق برای ورود، حساب کاربری را به طور موقت یا دائم قفل میکنند. در این حالت، حتی اگر رمز درست را هم وارد کنید، اجازه ورود نخواهید داشت و گزینه فراموشی رمز نیز ممکن است کار نکند. تغییر رمز از طریق phpMyAdmin همراه با پاک کردن لاگهای تلاشهای ناموفق، این محدودیت را دور میزند.
مشکل در افزونه یا قالب
مشکل در افزونه یا قالب و عدم دسترسی به صفحه پروفایل نیز گاهی پیش میآید. ممکن است یک افزونه خراب یا قالب ناسازگار باعث شود صفحه پروفایل کاربری شما نمایش داده نشود یا با خطا مواجه شود. در این حالت، حتی اگر رمز خود را به خاطر داشته باشید، نمیتوانید آن را از طریق روش معمول تغییر دهید. phpMyAdmin کاملاً مستقل از فایلهای وردپرس کار میکند، بنابراین بدون نیاز به اجرای هیچ افزونه یا قالبی، رمز شما را تغییر میدهد.
انتقال سایت به هاست جدید
انتقال سایت به هاست جدید و عدم تطابق اطلاعات کاربری آخرین موردی است که باید به آن اشاره کرد. هنگام انتقال یک سایت وردپرسی از یک هاست به هاست دیگر، گاهی کاربران و رمزهای عبور به درستی منتقل نمیشوند. ممکن است رمز قبلی دیگر کار نکند یا اکانت ادمین به طور کامل حذف شده باشد. در چنین مواردی، ورود به phpMyAdmin در هاست جدید و تنظیم مجدد رمز برای کاربر ادمین، سریعترین و مطمئنترین راه حل است.
تغییر رمز وردپرس از طریق phpMyAdmin
برای تغییر رمز وردپرس از طریق phpMyAdmin مراحل زیر را به ترتیب انجام دهید:
مرحله اول: ورود به phpMyAdmin
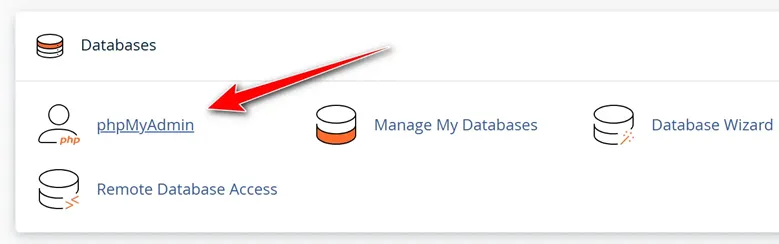
ابتدا باید وارد کنترل پنل هاست خود شوید. بسته به شرکتی که هاست خود را از آن تهیه کردهاید، کنترل پنل میتواند از نوع cPanel، دایرکت ادمین یا کنترل پنل اختصاصی باشد. پس از ورود به کنترل پنل، به دنبال آیکون یا لینکی با عنوان phpMyAdmin بگردید. معمولاً این ابزار در بخش پایگاه داده یا دیتابیس قرار دارد. روی آن کلیک کنید تا وارد محیط phpMyAdmin شوید.
مرحله دوم: انتخاب پایگاه داده وردپرس
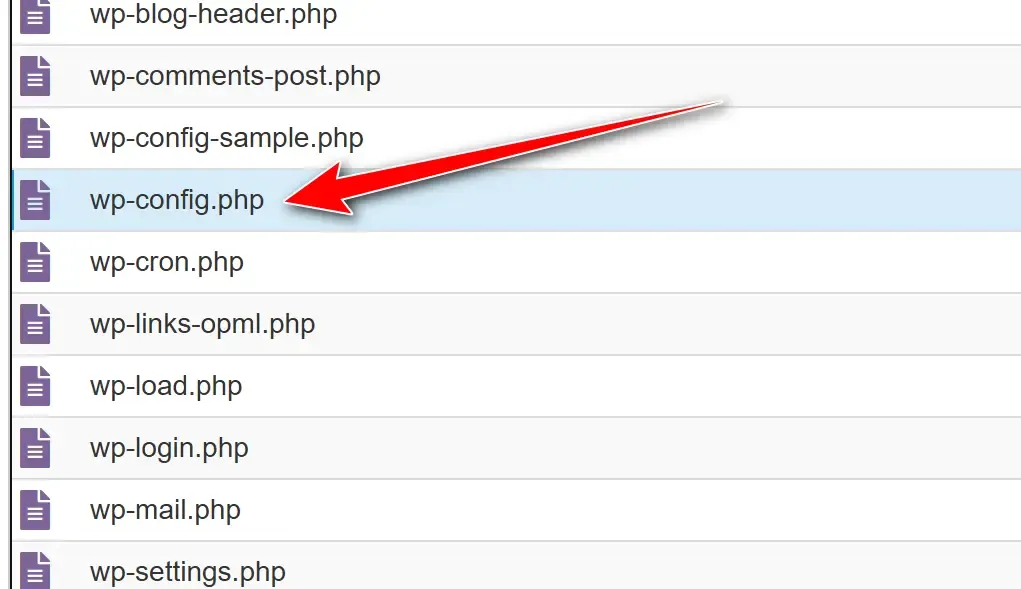
پس از ورود به phpMyAdmin، در سمت چپ صفحه لیستی از تمام دیتابیسهای هاست خود را مشاهده میکنید. باید دیتابیسی را انتخاب کنید که مربوط به سایت وردپرسی شماست. معمولاً نام این دیتابیس را در فایل wp-config.php که در روت سایت قرار دارد، میتوانید پیدا کنید. به دنبال خطی با عبارت DB_NAME بگردید. روی نام دیتابیس مورد نظر در سمت چپ کلیک کنید. با این کار، لیست تمام جدولهای آن دیتابیس در سمت راست نمایش داده میشود.
مرحله سوم: پیدا کردن جدول کاربران
در لیست جدولهایی که باز شده است، باید به دنبال جدولی بگردید که نام آن به users ختم میشود. وردپرس به صورت پیشفرض از پیشوند wp_ برای جدولهای خود استفاده میکند، بنابراین نام کامل جدول معمولاً به صورت wp_users است. البته اگر در زمان نصب وردپرس پیشوند دیگری انتخاب کرده باشید، نام جدول متفاوت خواهد بود. روی جدول users کلیک کنید.
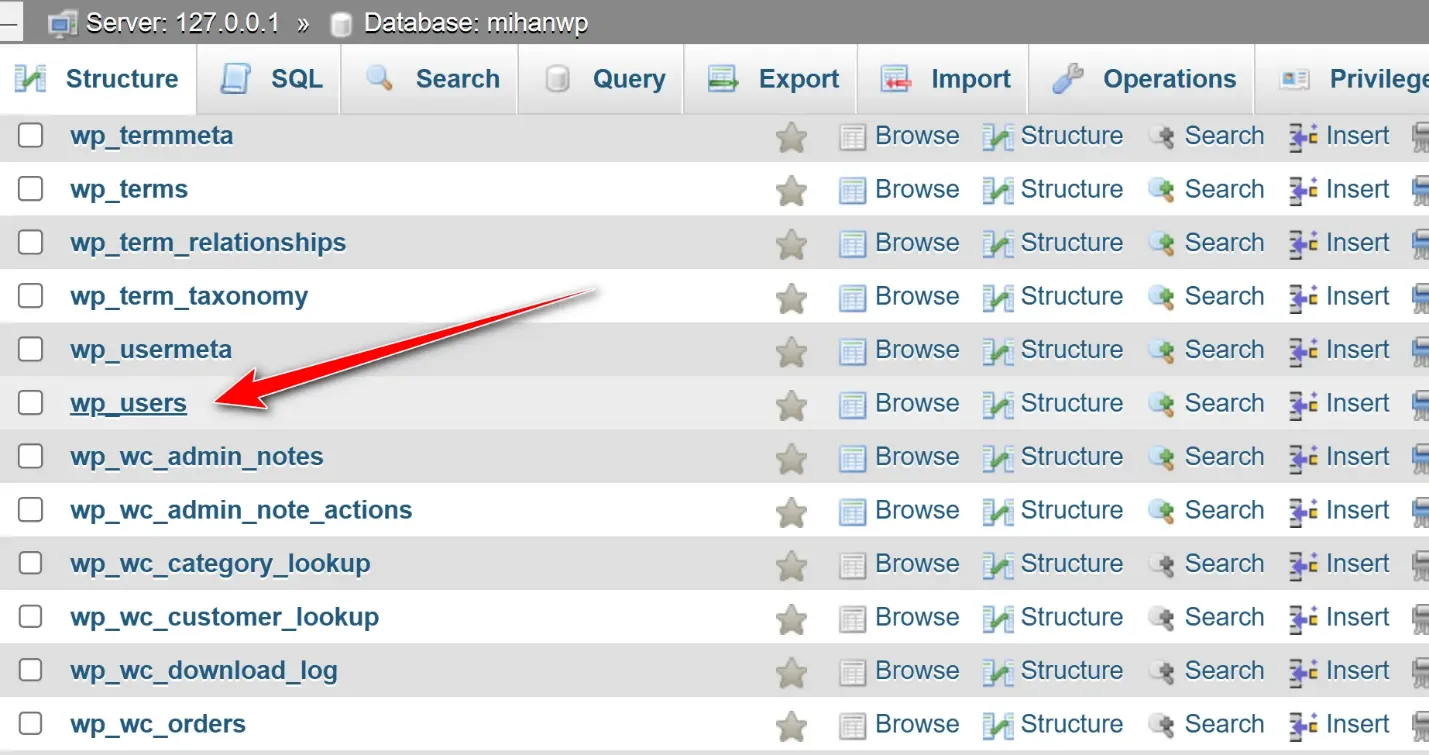
مرحله چهارم: یافتن کاربر مدنظر (ادمین)
پس از کلیک روی جدول کاربران، صفحهای باز میشود که تمام رکوردهای این جدول را نشان میدهد. هر رکورد معادل یک کاربر سایت شماست. در این جدول ستونهایی مانند ID، user_login و user_email وجود دارد. ستون user_login نام کاربری و ستون user_email ایمیل هر کاربر را نشان میدهد. باید کاربری را پیدا کنید که میخواهید رمز آن را تغییر دهید. معمولاً این کاربر همان ادمین اصلی سایت با نام کاربری admin یا نامی است که خودتان تعیین کردهاید. کنار ردیف مربوط به این کاربر، روی دکمه ویرایش که معمولاً با آیکون مداد یا عبارت Edit مشخص میشود، کلیک کنید.
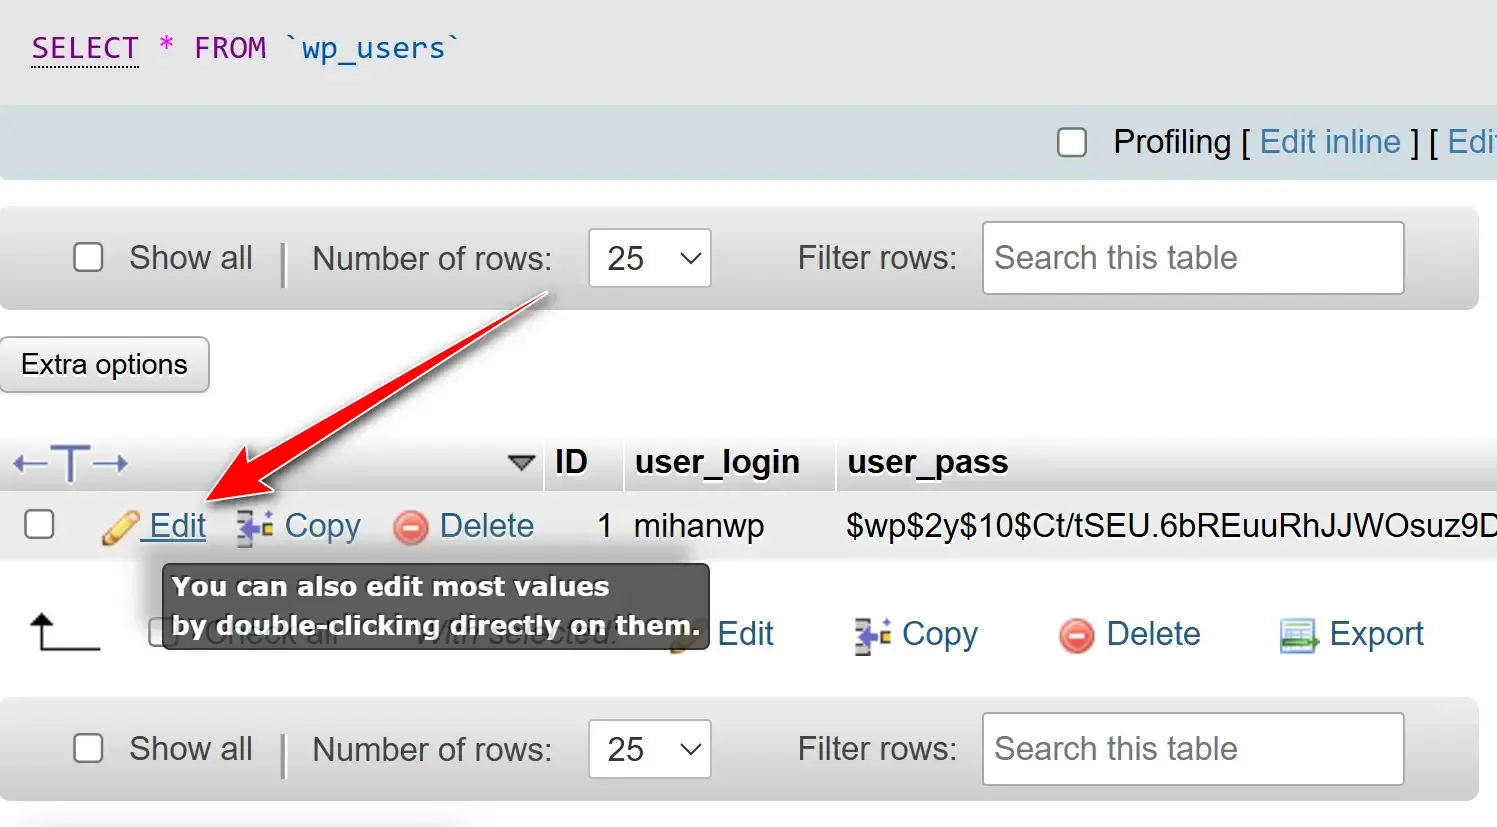
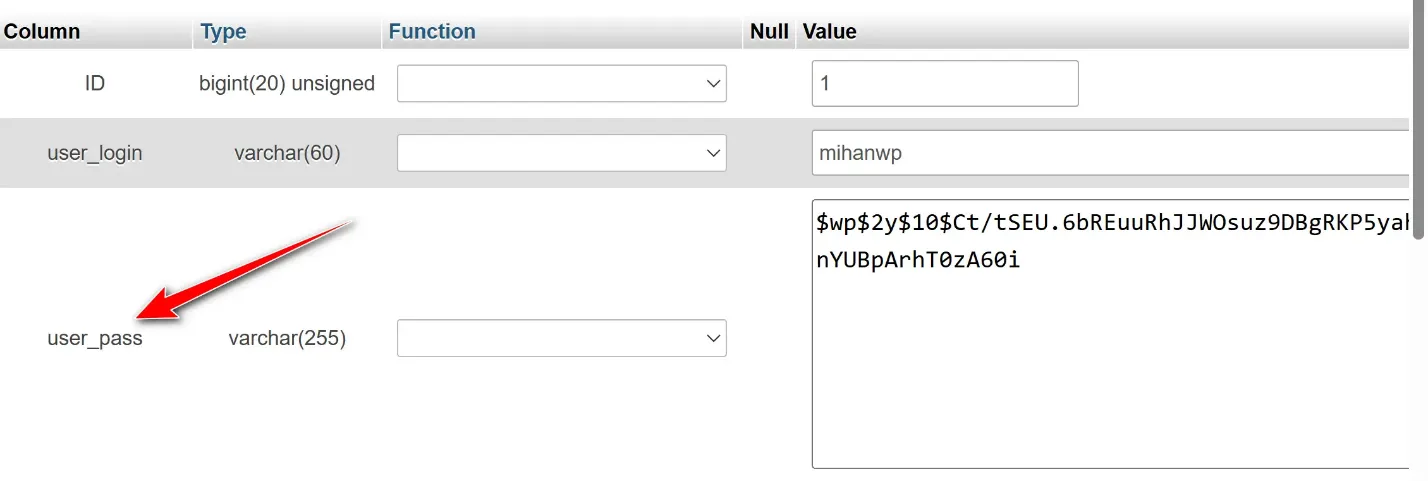
مرحله پنجم: تغییر رمز عبور
با کلیک روی دکمه ویرایش، صفحهای باز میشود که شامل تمام فیلدهای مربوط به آن کاربر است. باید به دنبال فیلدی با نام user_pass بگردید. این فیلد همان جایی است که رمز عبور کاربر به صورت هش شده (رمزنگاری شده) در آن ذخیره میشود. در کادر مربوط به user_pass، مقدار فعلی که شبیه به یک رشته طولانی از حروف و اعداد نامرتب است را پاک کنید. سپس رمز جدید دلخواه خود را در این کادر وارد کنید. توجه داشته باشید که رمز جدید باید قوی و شامل ترکیبی از حروف بزرگ، حروف کوچک، اعداد و نمادها باشد.
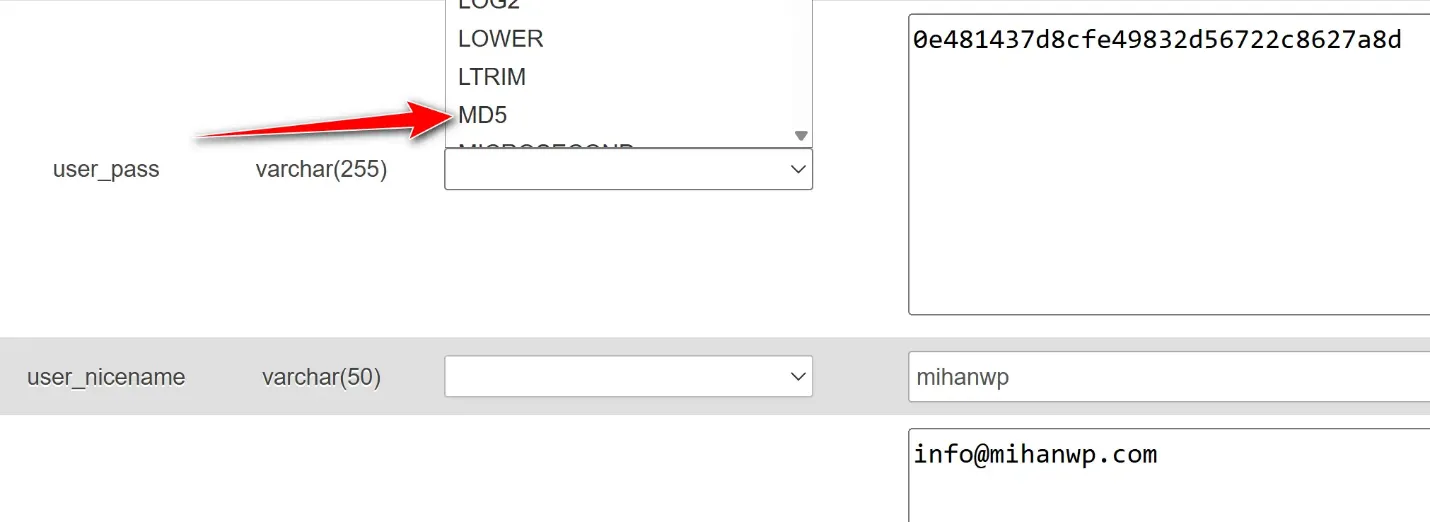
مرحله ششم: انتخاب تابع رمزنگاری درست
این مهمترین مرحله است. در سمت چپ فیلد user_pass، یک کادر کشویی با عنوان Function یا تابع وجود دارد. این کادر مشخص میکند که رمز عبور با چه روشی رمزنگاری شود. وردپرس از روش رمزنگاری خاصی استفاده میکند، بنابراین باید از منوی کشویی گزینه MD5 را انتخاب کنید. چرا MD5؟ چون وردپرس هنگام ورود کاربر، رمز وارد شده را با الگوریتم MD5 پردازش کرده و با مقدار ذخیره شده در دیتابیس مقایسه میکند. اگر این گزینه را انتخاب نکنید، وردپرس رمز جدید شما را تشخیص نخواهد داد.
مرحله هفتم: ذخیره تغییرات
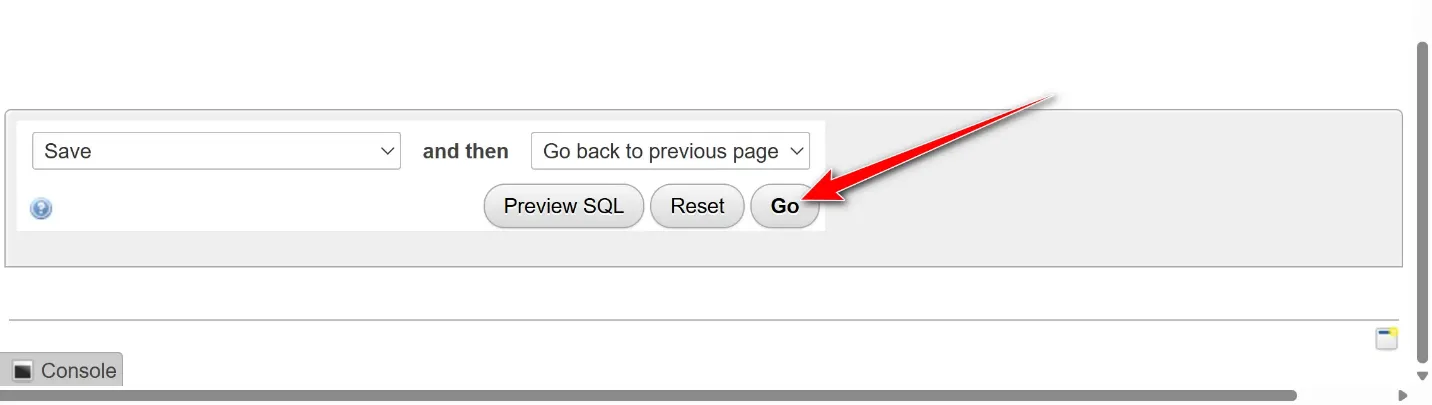
پس از وارد کردن رمز جدید و انتخاب تابع MD5، نوبت به ذخیره تغییرات میرسد. در پایین همان صفحه، دکمه ذخیره یا Go یا Save را پیدا کنید و روی آن کلیک کنید. با این کار رمز جدید شما در دیتابیس ثبت میشود. پیامی سبز رنگ مبنی بر موفقیتآمیز بودن عملیات مشاهده خواهید کرد.
مرحله هشتم: تست رمز جدید
حالا میتوانید صفحه وردپرس خود را باز کنید و با نام کاربری قبلی و رمز جدیدی که تعیین کردهاید، وارد شوید. اگر تمام مراحل را درست انجام داده باشید، بدون هیچ مشکلی به پیشخوان وردپرس دسترسی خواهید داشت.
مشکلات رایج در تغییر رمز
با وجود اینکه تغییر رمز عبور از طریق phpMyAdmin روشی نسبتاً ساده به نظر میرسد، اما گاهی کاربران با مشکلاتی مواجه میشوند که باعث میشود رمز جدید به درستی اعمال نشود یا پس از تغییر باز هم نتوانند وارد سایت شوند. در این بخش به رایجترین این مشکلات و راهحلهای آنها میپردازیم تا اگر با هر یک از آنها مواجه شدید، بدانید چگونه مشکل را برطرف کنید.
عدم انتخاب تابع رمزنگاری مناسب
عدم انتخاب تابع رمزنگاری مناسب شایعترین خطایی است که کاربران مرتکب میشوند. بسیاری از افراد هنگام تغییر مقدار فیلد user_pass، توجهی به کادر کشویی تابع یا Function ندارند و همان مقدار پیشفرض که معمولاً «Native» یا خالی است را رها میکنند. در نتیجه رمز جدید بدون هش کردن یا با روش اشتباهی در دیتابیس ذخیره میشود. وقتی وردپرس میخواهد رمز وارد شده توسط کاربر را با رمز ذخیره شده مقایسه کند، نمیتواند تطابقی پیدا کند و دسترسی داده نمیشود.
راه حل این مشکل این است که حتماً قبل از ذخیره کردن، از منوی کشویی کنار فیلد user_pass گزینه MD5 را انتخاب کنید تا وردپرس بتواند رمز جدید شما را به درستی تشخیص دهد.
اشتباه در انتخاب جدول یا دیتابیس
اشتباه در انتخاب جدول یا دیتابیس مشکل دیگری است که به خصوص برای کاربران مبتدی پیش میآید. اگر روی هاست خود بیش از یک دیتابیس داشته باشید یا چند سایت وردپرسی روی یک هاست نصب کرده باشید، ممکن است دیتابیس اشتباهی را انتخاب کنید. همچنین گاهی کاربران به جای جدول users به سراغ جدول دیگری میروند یا پیشوند جدول را فراموش میکنند. برای رفع این مشکل، حتماً قبل از هر اقدامی فایل wp-config.php سایت خود را باز کنید و مقادیر DB_NAME (نام دیتابیس) و table_prefix (پیشوند جدولها) را بررسی کنید. سپس در phpMyAdmin دقیقاً همان دیتابیس و جدولی را انتخاب کنید که پیشوند آن با مقدار موجود در فایل wp-config مطابقت دارد.
عدم ذخیره شدن تغییرات
گاهی هنگام کلیک روی دکمه ذخیره، phpMyAdmin پیام خطایی نمایش میدهد و تغییرات اعمال نمیشود. این مشکل معمولاً به دلیل بسته بودن ارتباط با دیتابیس، منقضی شدن سشن (نشست) کاربری در phpMyAdmin، یا مشکل در سطح دسترسیهای دیتابیس رخ میدهد. در این شرایط، ابتدا صفحه را رفرش کنید و دوباره وارد phpMyAdmin شوید. اگر مشکل ادامه داشت، از کنترل پنل هاست، دسترسیهای کاربر دیتابیس را بررسی کنید و مطمئن شوید کاربری که با آن وارد phpMyAdmin شدهاید، مجوز کامل (ALL PRIVILEGES) روی دیتابیس مورد نظر دارد.
پاک شدن اشتباهی سایر فیلدهای کاربر
یکی دیگر از اشتباهات رایج این است که کاربر هنگام ویرایش ردیف مربوط به ادمین، ناخواسته فیلدهای دیگری مانند user_email، user_nicename یا user_url را نیز تغییر میدهد یا خالی میگذارد. این کار میتواند باعث شود ساختار حساب کاربری خراب شده و دیگر نتوانید به درستی وارد شوید. برای جلوگیری از این مشکل، فقط و فقط مقدار فیلد user_pass را تغییر دهید و به هیچ فیلد دیگری دست نزنید. اگر سهواً فیلد دیگری را تغییر دادید، بدون ذخیره کردن صفحه را ببندید و دوباره از اول شروع کنید.
استفاده از رمز عبور بسیار ضعیف
استفاده از رمز عبور بسیار ضعیف هرچند مستقیماً باعث خطا در فرآیند تغییر رمز نمیشود، اما یک مشکل امنیتی جدی است که پس از تغییر رمز گریبانگیر شما خواهد شد. برخی کاربران برای راحتی کار، رمزهایی مانند ۱۲۳۴۵۶ یا password را انتخاب میکنند. چنین رمزهایی به راحتی توسط هکرها حدس زده میشوند و در مدت کوتاهی سایت شما دوباره به خطر میافتد. همیشه از رمزهای قوی و ترکیبی استفاده کنید. میتوانید از تولیدکنندههای رمز عبور داخل phpMyAdmin یا ابزارهای آنلاین معتبر کمک بگیرید.
مشاهده صفحه خطا پس از ورود با رمز جدید
گاهی اوقات کاربر رمز را با موفقیت تغییر میدهد و میتواند وارد سایت شود، اما پس از ورود با صفحه خطای سفید یا خطای «You do not have sufficient permissions» مواجه میشود. این مشکل معمولاً ربطی به تغییر رمز ندارد و ناشی از خرابی در جداول سشن یا کش وردپرس است. برای رفع آن، میتوانید از طریق phpMyAdmin به جدول wp_options بروید و مقادیر مربوط به _transient و _site_transient را پاک کنید. همچنین پاک کردن کش مرورگر و کوکیهای سایت میتواند کمک کننده باشد.
عدم تطابق کلیدهای امنیتی در فایل wp-config
اگر پس از تغییر رمز باز هم نمیتوانید وارد شوید و پیام خطایی مربوط به کوکی یا سشن دریافت میکنید، ممکن است مشکل از کلیدهای امنیتی وردپرس باشد. در فایل wp-config.php مقادیری با نامهای AUTH_KEY، SECURE_AUTH_KEY، LOGGED_IN_KEY و غیره وجود دارد. این کلیدها مسئول رمزنگاری کوکیهای ورود هستند. اگر این کلیدها به هر دلیلی تغییر کرده باشند، ممکن است ورود با مشکل مواجه شود. راه حل این است که مقادیر جدیدی برای این کلیدها تولید کنید و آنها را در فایل wp-config جایگزین کنید.
نکات کلیدی
در این بخش مهمترین نکاتی را مرور میکنیم که باید همیشه در ذهن داشته باشید. رعایت این نکات نه تنها فرآیند تغییر رمز را برای شما آسانتر میکند، بلکه از بروز بسیاری از مشکلات امنیتی و فنی نیز جلوگیری خواهد کرد.
- قبل از اینکه هر گونه تغییری در دیتابیس از طریق phpMyAdmin اعمال کنید، حتماً یک نسخه پشتیبان کامل از دیتابیس خود تهیه کنید. در صورت بروز هر گونه خطا یا اشتباه در حین تغییر رمز، میتوانید به راحتی دیتابیس را به حالت قبلی بازگردانید. اکثر کنترل پنلهای هاست ابزارهای پشتیبان گیری داخلی دارند، اما در phpMyAdmin نیز میتوانید با استفاده از تب Export، یک خروجی کامل از دیتابیس تهیه کنید.
- همیشه تابع MD5 را برای فیلد user_pass انتخاب کنید. اگر این تابع را انتخاب نکنید، وردپرس رمز جدید شما را تشخیص نمیدهد و هر چقدر هم رمز را درست وارد کنید، باز هم دسترسی پیدا نخواهید کرد. پس قبل از کلیک روی دکمه ذخیره، یک بار دیگر بررسی کنید که کادر کشویی کنار فیلد user_pass روی گزینه MD5 تنظیم شده باشد.
- از رمزهای عبور قوی و منحصر به فرد استفاده کنید. رمز عبور ادمین سایت باید حداقل دارای هشت کاراکتر، شامل حروف بزرگ و کوچک، اعداد و نمادهای خاص مانند @ یا # باشد. همچنین هرگز از رمزی که در سایتهای دیگر استفاده کردهاید، برای سایت وردپرسی خود استفاده نکنید.
- فایل wp-config.php و پیشوند جدولها را همیشه در دسترس داشته باشید. در مواقع بحرانی که دسترسی به سایت را از دست دادهاید، تنها راه شناسایی دیتابیس صحیح و جدول کاربران، مراجعه به فایل wp-config.php است. بهتر است همیشه یک کپی امن از این فایل در رایانه خود یا در جایی خارج از هاست داشته باشید.
- پس از ورود مجدد، رمز را یک بار دیگر از داخل پیشخوان وردپرس تغییر دهید. بلافاصله پس از ورود موفق به سایت، به بخش کاربران و سپس پروفایل خود بروید و رمز عبور را یک بار دیگر از همان جا تغییر دهید. این کار همچنین باعث میشود که وردپرس تمام سشنهای باز دیگر را ببندد و اگر هکری به هر نحوی به سایت دسترسی داشته باشد، از سیستم خارج شود.
- دسترسی به phpMyAdmin را محدود کنید. phpMyAdmin یک ابزار قدرتمند و در عین حال حساس است. هر کسی که به phpMyAdmin دسترسی داشته باشد، عملاً کنترل کامل دیتابیس و در نتیجه کل سایت شما را در اختیار دارد. بنابراین بهتر است دسترسی به phpMyAdmin را فقط به آیپی خودتان محدود کنید.
- تغییر رمز از طریق phpMyAdmin یک روش قدرتمند و نجاتبخش است، اما نباید اولین گزینه شما باشد. پیش از اینکه به سراغ phpMyAdmin بروید، حتماً گزینه فراموشی رمز عبور در صفحه ورود وردپرس را امتحان کنید. همچنین اگر به ایمیل هاست خود دسترسی دارید، میتوانید از طریق ترمینال یا پنل مدیریت هاست نیز رمز را تغییر دهید.